
Τηλέφωνα, παθήσεις και προγραμματισμένες χειρουργικές επεμβάσεις ασθενών βρέθηκαν εκτεθειμένα σε αρχείο PDF
Μια σοβαρή παραβίαση προσωπικών δεδομένων, που έφερε στο διαδίκτυο στοιχεία περίπου 2.820 ασθενών, αποκαλύπτεται μέσα από απόφαση της Αρχής Προστασίας Δεδομένων Προσωπικού Χαρακτήρα.
Πρόκειται για λίστα προγραμματισμένων χειρουργικών επεμβάσεων, συνολικής έκτασης 235 σελίδων, στην οποία περιλαμβάνονταν τηλεφωνικοί αριθμοί ασθενών, πληροφορίες για τις παθήσεις τους και οι ημερομηνίες των επεμβάσεών τους. Σε ορισμένες περιπτώσεις υπήρχαν ακόμη και στοιχεία επικοινωνίας συνοδών.
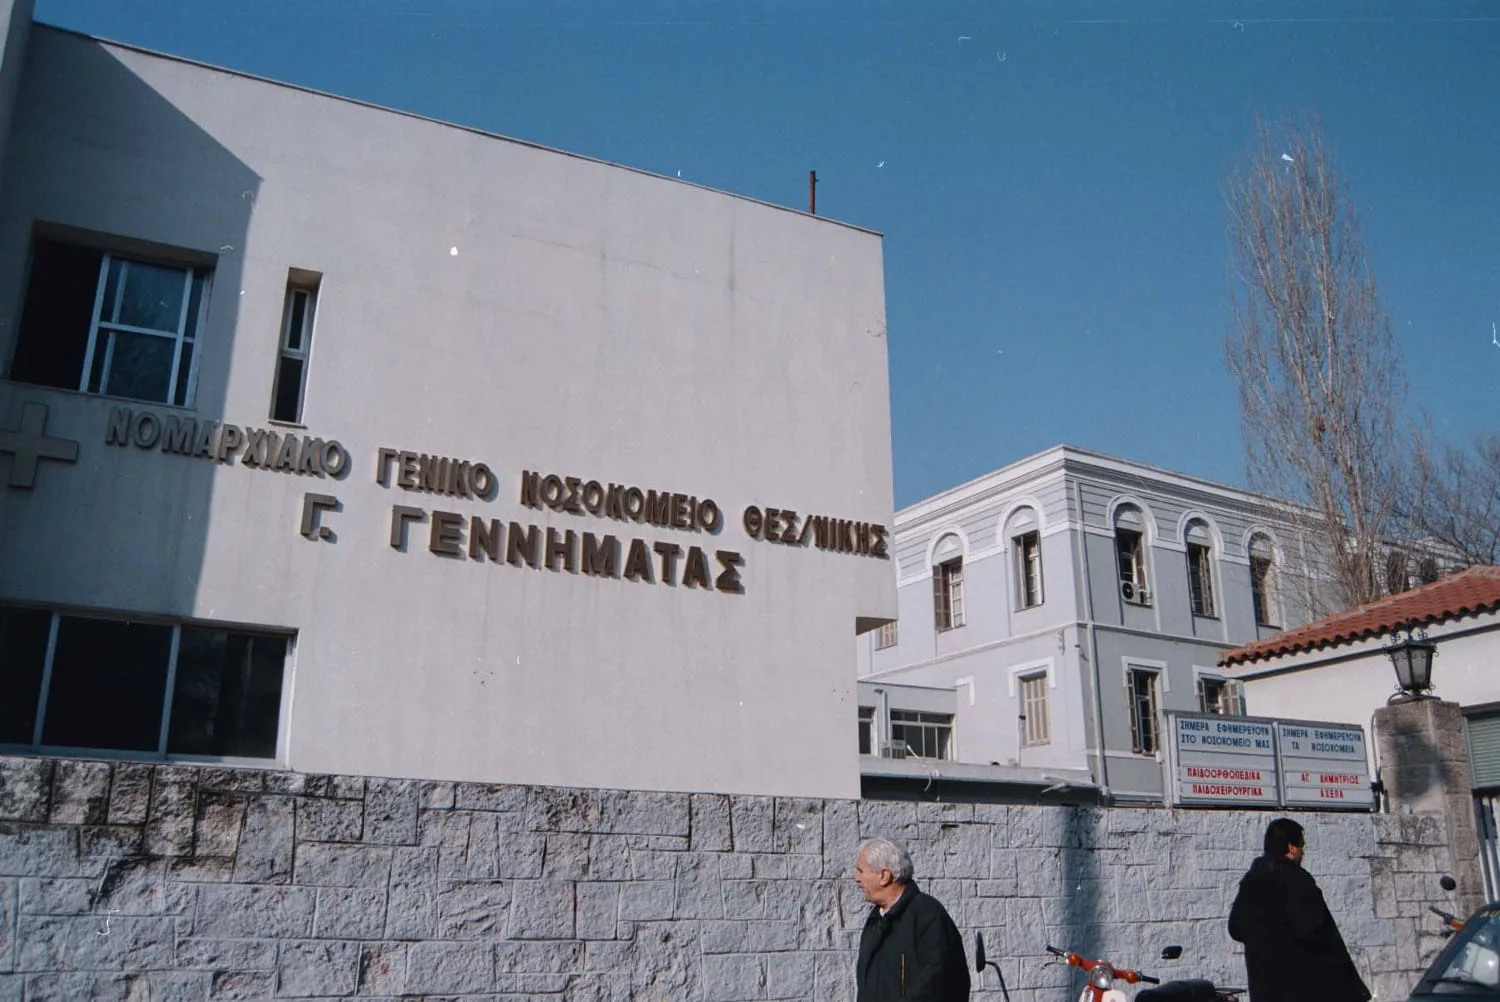
Η υπόθεση αφορά το Γενικό Νοσοκομείο Θεσσαλονίκης «Γ. Γεννηματάς – Ο Άγιος Δημήτριος» και, σύμφωνα με την Αρχή, οφείλεται σε ανθρώπινο λάθος κατά τη διαδικασία ψευδωνυμοποίησης των αρχείων.
Πώς αποκαλύφθηκε η διαρροή
Η υπόθεση έγινε γνωστή στις 29 Αυγούστου 2024, όταν πολίτης αναζήτησε στη Google έναν άγνωστο αριθμό κινητού τηλεφώνου από τον οποίο είχε δεχθεί κλήση.
Στα αποτελέσματα της αναζήτησης εμφανίστηκε αρχείο PDF που ήταν αναρτημένο στην ιστοσελίδα του Νοσοκομείου. Το συγκεκριμένο αρχείο περιείχε τηλεφωνικούς αριθμούς ασθενών, πληροφορίες για τις παθήσεις τους και προγραμματισμένες χειρουργικές επεμβάσεις.
Ο πολίτης ενημέρωσε αυθημερόν το Νοσοκομείο μέσω ηλεκτρονικού ταχυδρομείου. Το επίμαχο αρχείο αποσύρθηκε λίγες ώρες αργότερα.
Ωστόσο, σύμφωνα με την αναφορά του, δεν έλαβε ενημέρωση για τις ενέργειες που ακολούθησαν. Παράλληλα, όπως πληροφορήθηκε από ασθενή που περιλαμβανόταν στη λίστα, ούτε τα πρόσωπα των οποίων τα δεδομένα είχαν εκτεθεί φαίνεται να είχαν ενημερωθεί.
Έναν μήνα αργότερα, ο πολίτης υπέβαλε σχετική αναφορά στην Αρχή Προστασίας Δεδομένων Προσωπικού Χαρακτήρα.
Το λάθος κατά την ψευδωνυμοποίηση
Το Νοσοκομείο απέδωσε την έκθεση των δεδομένων σε ανθρώπινο λάθος.
Όπως υποστήριξε, υπήρχε διαδικασία ψευδωνυμοποίησης των λιστών πριν από τη δημοσίευσή τους. Στη συγκεκριμένη περίπτωση, όμως, ο αρμόδιος υπάλληλος παρέλειψε να διαγράψει τους τηλεφωνικούς αριθμούς πριν από την ανάρτηση του αρχείου.
Σύμφωνα με το Νοσοκομείο, ο σχετικός σύνδεσμος οδηγούσε στο επίμαχο αρχείο από τις 3 έως τις 10 Μαΐου 2024. Στη συνέχεια το αρχείο αντικαταστάθηκε από νεότερο.
Το παλαιότερο PDF, ωστόσο, παρέμεινε αποθηκευμένο και μπορούσε να εντοπιστεί μέσω μηχανής αναζήτησης, έως ότου διαγραφεί οριστικά μετά την ειδοποίηση του πολίτη.
Η κρίση της Αρχής για τα μέτρα ασφαλείας
Η Αρχή διευκρίνισε ότι η ίδια η επέλευση μιας παραβίασης δεδομένων δεν σημαίνει αυτομάτως ότι υπάρχει παράβαση του άρθρου 32 του Γενικού Κανονισμού για την Προστασία Δεδομένων (ΓΚΠΔ).
Στη συγκεκριμένη περίπτωση, ωστόσο, έκρινε ότι το Νοσοκομείο όφειλε, λόγω της φύσης των δεδομένων και του τρόπου επεξεργασίας τους, να έχει λάβει πρόσθετα μέτρα προστασίας.
Μεταξύ άλλων, αναφέρθηκαν ως ενδεικτικές δικλείδες ασφαλείας:
-
έλεγχος από δεύτερο πρόσωπο πριν από τη δημοσίευση ενός αρχείου,
-
αυτοματοποίηση της διαδικασίας μέσω ειδικής εφαρμογής,
-
δοκιμαστική ανάρτηση σε διαφορετικό περιβάλλον πριν από την τελική δημοσίευση.
Η απουσία επαρκών μέτρων οδήγησε την Αρχή στη διαπίστωση παράβασης της αρχής της ακεραιότητας και εμπιστευτικότητας των δεδομένων, σε συνδυασμό με το άρθρο 32 ΓΚΠΔ.
Εκπρόθεσμη ενημέρωση της Αρχής
Ζήτημα προέκυψε και με τον χρόνο γνωστοποίησης του περιστατικού στην Αρχή Προστασίας Δεδομένων.
Το Νοσοκομείο ενημερώθηκε για τη διαρροή στις 29 Αυγούστου 2024, όταν έλαβε το μήνυμα του πολίτη, και γνωστοποίησε το περιστατικό στην Αρχή στις 2 Σεπτεμβρίου.
Η γνωστοποίηση έγινε, συνεπώς, εντός 96 ωρών, ενώ ο ΓΚΠΔ προβλέπει προθεσμία 72 ωρών.
Το Νοσοκομείο επικαλέστηκε, μεταξύ άλλων, το γεγονός ότι μεσολάβησε Σαββατοκύριακο, καθώς και την εκτίμησή του ότι το περιστατικό δεν δημιουργούσε υψηλό κίνδυνο για τα δικαιώματα των επηρεαζόμενων προσώπων.
Η Αρχή δεν έκανε δεκτό το επιχείρημα σχετικά με το Σαββατοκύριακο, επισημαίνοντας ότι δεν επηρεάζει τις προβλεπόμενες από τον Κανονισμό υποχρεώσεις.
Παράλληλα, έκρινε ότι η εκτίμηση του Νοσοκομείου ως προς τον κίνδυνο ήταν εσφαλμένη και συνδεόταν και με την πλημμελή εφαρμογή των μέτρων ασφάλειας.
Γιατί κρίθηκε ότι έπρεπε να ενημερωθούν οι ασθενείς
Το ίδιο ζήτημα βρέθηκε στο επίκεντρο και της απόφασης του Νοσοκομείου να μην ενημερώσει τους ίδιους τους ασθενείς.
Το Νοσοκομείο είχε υποστηρίξει ότι δεν υπήρχε υψηλός κίνδυνος, καθώς οι τηλεφωνικοί αριθμοί δεν θεωρούνται από μόνοι τους δεδομένα ειδικών κατηγοριών, δεν υπήρχαν ονοματεπώνυμα στη λίστα και η ταυτοποίηση μπορούσε να γίνει μόνο έμμεσα, μέσω πρόσθετης αναζήτησης.
Η Αρχή έκρινε, ωστόσο, ότι το κρίσιμο στοιχείο ήταν ο συνδυασμός των πληροφοριών που είχαν δημοσιοποιηθεί. Η παραβίαση αφορούσε δεδομένα σχετικά με την υγεία των ασθενών, ενώ υπήρχε δυνατότητα ταυτοποίησης των προσώπων.
Όπως επισημαίνεται στην απόφαση, η έκθεση δεδομένων υγείας μπορεί να προκαλέσει, μεταξύ άλλων, υλική ή ηθική βλάβη, διακρίσεις, κατάχρηση ή υποκλοπή ταυτότητας, οικονομική ζημία και βλάβη της φήμης.
Για τον λόγο αυτό, η Αρχή έκρινε ότι υπήρχε υψηλός κίνδυνος για τα δικαιώματα και τις ελευθερίες των ασθενών και ότι το Νοσοκομείο όφειλε να τους ενημερώσει χωρίς καθυστέρηση.
Η μη ενημέρωση των περίπου 2.820 επηρεαζόμενων ασθενών αποτέλεσε, έτσι, αυτοτελή παράβαση του ΓΚΠΔ.
Πρόβλημα και με τα στοιχεία του DPO
Η Αρχή διαπίστωσε ακόμη παράβαση σε σχέση με τη δημοσίευση των στοιχείων επικοινωνίας του Υπευθύνου Προστασίας Δεδομένων (DPO) του Νοσοκομείου.
Το ζήτημα είχε επισημανθεί και από τον πολίτη που εντόπισε τη διαρροή, καθώς, σύμφωνα με την αναφορά του, δυσκολεύτηκε να βρει κατάλληλο ηλεκτρονικό τρόπο επικοινωνίας για να γνωστοποιήσει το περιστατικό.
Το πρόστιμο των 25.000 ευρώ
Με βάση τα ευρήματά της, η Αρχή Προστασίας Δεδομένων Προσωπικού Χαρακτήρα επέβαλε συνολικό διοικητικό πρόστιμο ύψους 25.000 ευρώ.
Το ποσό επιμερίζεται ως εξής:
-
10.000 ευρώ για την παραβίαση της αρχής της ακεραιότητας και εμπιστευτικότητας σε συνδυασμό με το άρθρο 32 ΓΚΠΔ.
-
2.000 ευρώ για την εκπρόθεσμη γνωστοποίηση της παραβίασης.
-
10.000 ευρώ για τη μη ανακοίνωση της παραβίασης στους επηρεαζόμενους ασθενείς.
-
3.000 ευρώ για τις παραβάσεις που αφορούν τη μη δημοσίευση των στοιχείων επικοινωνίας του DPO.
Η υπόθεση αναδεικνύει, σύμφωνα με το σκεπτικό της Αρχής, όχι μόνο τη σημασία της προστασίας των προσωπικών δεδομένων κατά τη δημοσίευση αρχείων, αλλά και τις υποχρεώσεις των φορέων μετά τον εντοπισμό μιας παραβίασης, ιδίως όταν αυτή αφορά δεδομένα υγείας.
